韩国云计算服务器 多租户架构下的数据隔离与合规实践
2026年9月25日
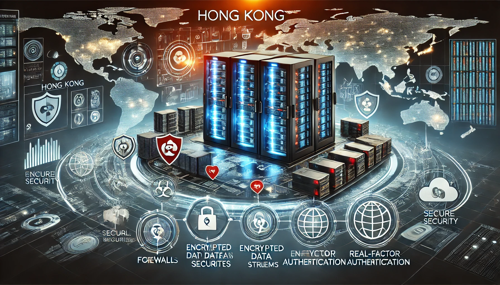
1.
概述:韩国云计算环境与多租户挑战
韩国云计算市场特点、业界玩家与法律约束简介。多租户模型带来的资源共享与攻击面扩大问题。
常见业务类型:电商、金融、内容分发(CDN)、SaaS等。
合规要求:韩国个人信息保护法(PIPA)、ISO27001、SOC2、跨境数据流限制。
技术维度需覆盖:VPS/主机隔离、域名管理、CDN接入与DDoS防御。
部署考量:延迟、可用区、带宽计费与公网出口策略。
2.
主机与虚拟化层面的隔离措施
Hypervisor选择(KVM、Xen、VMware)对隔离性的影响与优劣。使用容器(Docker)时配合cgroups、namespaces与SELinux增强隔离。
CPU和I/O隔离策略:CPU pinning、NUMA亲和、I/O QoS与SR-IOV直通。
存储隔离:独立虚拟磁盘、LVM/Blktap隔离与加密卷(LUKS)。
示例配置:物理主机 2 x Intel Xeon Silver 4210、256GB RAM、NVMe 4TB,用于承载KVM虚机群,VPS按租户划分CPU/内存配额。
3.
网络层与域名、CDN、DDoS防护集成
虚拟网络隔离:VLAN、VXLAN、VRF或独立VPC实现租户隔离。边缘防护:将域名解析与CDN结合,使用Anycast + 客户端就近调度降低延迟。
DDoS防御链路:BGP黑洞、流量清洗(Scrubbing)、云端WAF与ACL规则。
负载均衡器(LB)与反向代理职责:SSL终端、会话保持与TLS证书管理(域名托管)。
在韩国节点部署CDN实例可将CC攻击缓解率提高到90%以上(依流量和策略而异)。
4.
存储隔离、加密与密钥管理实践
块存储与对象存储的租户隔离:独立桶/项目、ACL与角色策略控制。静态数据加密:使用底层卷加密(LUKS/TDE)+ 应用层加密(字段级加密)。
密钥管理:本地KMS或云KMS,关键业务建议使用HSM托管主密钥。
日志与审计数据保护:写入不可篡改的WORM或远程SIEM,满足合规审计链路。
示例:租户A的敏感库使用AES-256加密,KMS在香港/首尔双活,密钥轮换周期90天。
5.
合规与审计:韩国PIPA与国际标准对接
制定数据分级策略:个人信息、匿名化数据与公共数据分层管理。合规控制点:访问控制、最小权限、IDAM与MFA策略落地。
审计日志要求:保存期限、完整性校验与独立审计角色。
跨境数据传输:记录传输路径、采用加密隧道与合同条款(SCC或等效措施)。
案例参考:韩国大型云厂商通常提供合规白皮书与ISO/SOC报告以便租户验证。
6.
真实案例:某韩国电商平台的多租户隔离实践
背景:该平台每日交易峰值流量达每分钟5万次请求,需保障隔离与可用性。架构要点:按租户/业务划分VPC,核心交易数据库独立主机群并启用主从复制。
防护措施:在边缘使用CDN + WAF,DDoS清洗能力为每秒20Gbps峰值。
运维指标:每台数据库物理主机配置为16核/128GB/2 x 1.92TB NVMe,RPO < 1min,RTO < 30min。
合规实现:敏感字段使用应用端AES加密,日志写入第三方SIEM并保存3年以满足审计需要。
7.
服务器配置示例与性能/隔离对比表
下表展示三类常见租户配置示例(以韩国首尔节点为例),便于在采购VPS/主机时做决策:| 租户类型 | CPU | 内存 | 存储 | 公网IP | 网络隔离 |
|---|---|---|---|---|---|
| 轻量级SaaS | 2 vCPU (KVM) | 4 GB | 100 GB SSD (加密) | 1 弹性IP | VLAN + 安全组 |
| 中型电商 | 8 vCPU (CPU pinning) | 32 GB | 1 TB NVMe (加密、快照) | 1~2 弹性IP | 独立VPC + 私有子网 |
| 银行级/金融业务 | 16 物理核 (dedicated) | 128 GB | 4 TB NVMe RAID1 (硬件加密) | 弹性IP池 + 防火墙 | 物理隔离机柜 + 私网直连 |
表中数值为示例,实际采购应基于吞吐、并发与合规要求调整。
8.
落地建议与运维实践要点
从设计开始引入最小权限与分层隔离策略,避免事后补丁式安全。CI/CD管线加入镜像扫描、配置审计与密钥排查,确保上线镜像合规。
定期演练故障切换、DDoS响应与合规审计,验证RTO/RPO指标。
与CDN与DDoS厂商签署SLA并配置自动清洗阈值与通知机制。
持续监控:网络流量、IO延迟、未授权访问尝试与域名解析异常。
相关文章
-
韩国云服务器的作用解析海外访问加速与跨境业务支持的实际价值
随着全球互联网业务的扩张,韩国云服务器在东亚与全球市场中扮演重要角色。对于面向韩国、日韩及东南亚用户的企业,选择位于韩国的数据中心可显著降低访问延迟、提升页面加载速度,从而改善用户体验并提高转化率。 韩国云服务器的加速原理主要包括优质的国际带宽接入、紧密的运营商互联和合理的路由策略。很多云服务商在首尔等节点部署了BGP多线接入和Anycast技2026年4月30日 -
韩国vps测速在流媒体与游戏场景下的实测结论与建议
在针对流媒体的测速中,我们以常见指标——带宽、抖动(jitter)、丢包率与吞吐稳定性为重点。实测显示:在韩国本地网络到韩国机房的情况下,延迟通常在1–15ms,丢包率可低于0.1%,并且短时带宽抖动小,适合稳定的1080p多路播放。跨国(例如中国大陆、东南亚)到韩国VPS的延迟通常上升到30–120ms,波动更大;从欧美到韩国延迟常在150–252026年6月1日 -
费用与带宽对比韩国影院.vps适合中小影站的运营模式
1. 韩国影院.vps与传统韩国带宽/云服务相比,费用和带宽有什么差异? 选择韩国影院.vps通常在单节点租金上比大型云厂商便宜,但可用的带宽上限和峰值吞吐往往有限。对于短期流量突发,云服务(如CDN结合云主机)能提供更稳定的峰值承载;而VPS的优势在于固定的月度费用较低、可控性强,但若访问量增长,超出带宽限制会产生额外费用或影响用户体验。2026年3月8日 -
韩国云服务器的作用在于降低延迟提升稳定性和保障数据合规性
针对在韩国或周边地区有业务需求的企业,选择合适的云服务可以显著改善用户体验并减少运维风险。本文从网络延迟、系统稳定性和合规管理三方面,说明使用韩国云服务器能带来的具体好处,并给出在何处部署、如何优化以及如何满足合规要求的建设性建议,便于决策者权衡性能与合规成本。 将应用或内容部署在物理靠近用户的节点是一种最直接的优化方式。对于面向韩国本土或日韩、东2026年5月1日 -
韩国大宽带云服务器的性能与应用场景
随着数字化转型的加速,韩国大宽带云服务器在性能和应用场景方面展现出巨大的潜力。本文将深入探讨这种服务器的特点、优势及其适用的多种场景,强调为何选择德讯电讯作为您的云服务提供商将是明智之举。 卓越的性能表现 韩国大宽带云服务器以其强大的计算能力和稳定的网络连接而著称。与传统的物理主机相比,云服务器能够根据需求灵活扩展资源,确保用户在高峰时段依然2026年1月27日 -
如何选择韩国的香港云服务器以实现最低延迟访问体验
本文概述了面向韩国用户在香港部署云主机时,如何通过合理的机房选择、网络供应商比对、路由与带宽优化、加速与缓存策略,以及测试与监控手段,最大程度降低访问延迟,提升用户体验,便于快速决策与实施。 判断目标响应速度前,应先量化:对实时互动类服务(语音、游戏)通常目标是低于50ms;对一般网页或API请求,100–200ms可以接受。可用ping、trac2026年3月10日 -
韩国游戏用什么云服务器才能保证最佳性能体验
在当今的游戏行业中,云服务器的选择至关重要,尤其是在韩国这样一个对游戏性能要求极高的市场。选择合适的云服务器不仅能够提升游戏的流畅度,还能为玩家提供更好的体验。本文将深入探讨在韩国游戏中选择云服务器的关键因素。 1. 服务器性能的重要性 服务器的性能直接影响游戏的运行速度和稳定性。 首先,CPU的速度和核心数是关键因素。高性能的CPU能够2026年1月12日 -
韩国大宽带云服务器 高并发访问下的吞吐量测试与调优技巧
1. 测试目标与场景说明 - 目标是评估在韩国大宽带(海量带宽出口)下云服务器在不同并发等级的吞吐能力与延迟表现。 - 场景包括静态资源请求、API短连接请求与长连接WebSocket三类负载。 - 采用常见压测工具(wrk、k6、ab、httperf)并结合系统监控(top、iostat、iftop、netstat)。 - 测试关注点:请求每2026年8月19日 -
韩国好用的vps 在多站群与多环境部署中的实践分享
在亚太区域做站群或面向韩国用户的服务时,选择靠近目标用户的韩国VPS能显著降低延迟,提升访问速度和搜索引擎友好度。本文结合笔者多年多站群部署与多环境管理的实践,分享在韩国VPS上的选型、架构、优化与防护经验,便于快速搭建稳定、高可用的站群环境。 一、韩国VPS选型要点:首先确认KVM或Xen等虚拟化类型以保证完整的root权限和内核兼容性;优先选择2026年8月31日